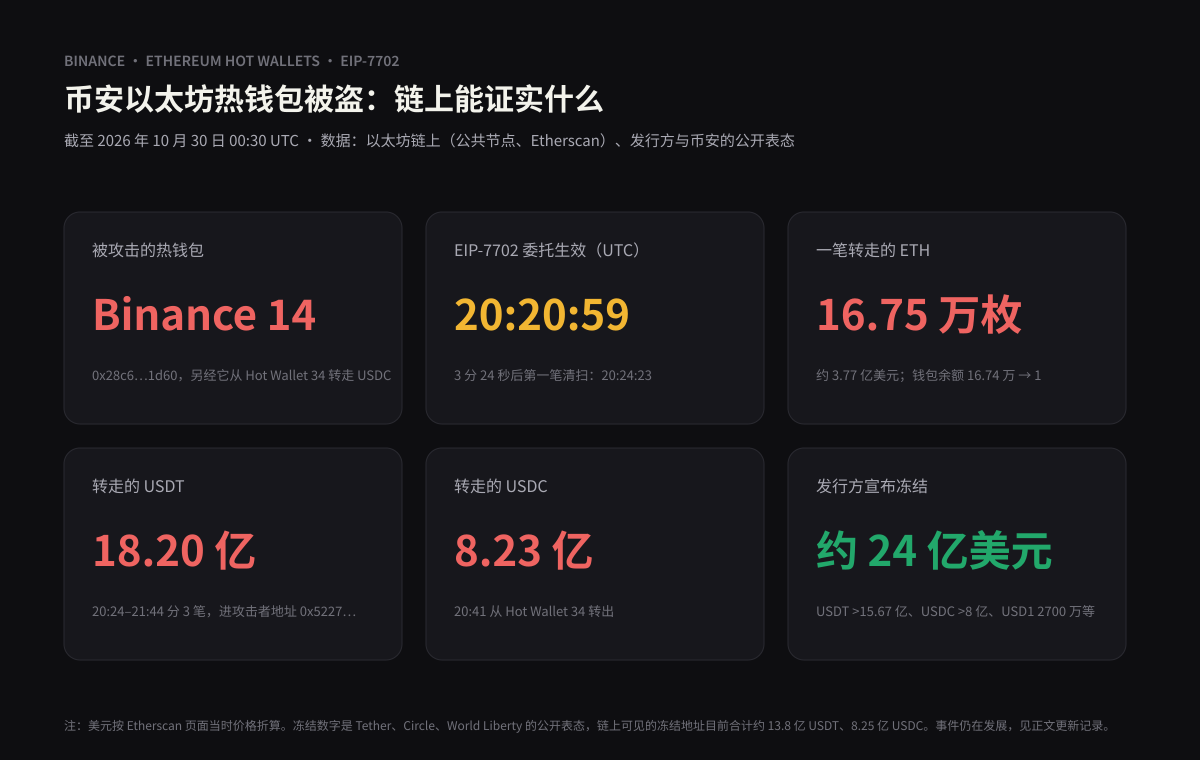
- UTC 20:20:59,攻击者地址 0x7c86…5ca0(启动资金来自 Tornado Cash)发出一笔 type 4(EIP-7702)交易,带 50 条授权,把 Binance 14(0x28c6…1d60)委托给合约 0x63e8…6fae。链上可以复核:50 条授权的签名人全部是 Binance 14 本身,对应 50 个连续的 nonce
- 20:24:23,攻击者调用 Binance 14,一笔交易把 167,464 枚 ETH(约 3.77 亿美元)和 63 种代币转进 0x5227…2f8c;到 21:44 共转走 18.20 亿 USDT。20:41 又经 Binance 14 从 Hot Wallet 34 转走 8.23 亿 USDC。按 Etherscan 页面价格,主要几项合计约 34 亿美元
- 冻结很快:Tether 21:01 起拉黑攻击者地址,CEO 称冻结超过 15.67 亿 USDT;Circle 21:04 拉黑,CEO 称冻结超过 8 亿 USDC;USD1 冻结 2700 万,Ripple 称正在冻结 RLUSD。ETH、wBETH 和大部分其他代币发行方无法冻结
- 这不是智能合约或以太坊本身的漏洞:EIP-7702 授权必须由钱包私钥签名,攻击者拿到了有效签名。一次备好 50 个连续 nonce 的签名,更像是能让币安的签名系统批量出签,而不是直接握有私钥。这是推断,币安尚未公布根因
这是一篇突发事件的链上梳理,事件仍在发展。本文只写两类内容:一是能在以太坊链上直接复核的事实(附交易哈希),二是币安、Tether、Circle 等当事方的公开表态(注明出处)。媒体和社交平台上流传的数字差别很大(从 28 亿到 57 亿美元),没有核实的我们不写成事实。时间一律为 UTC(英国冬令时与 UTC 相同;北京时间加 8 小时)。
结论先说
1. 攻击者用 EIP-7702 把币安的热钱包“变成”了自己的合约。 UTC 20:20:59,地址 0x7c86…5ca0 发出一笔 EIP-7702 交易(type 4),把 Etherscan 标为 Binance 14 的热钱包 0x28c6…1d60 委托给合约 0x63e8…6fae。现在读 Binance 14 的账户代码,返回的是 0xef0100 加这个合约地址,说明它至今仍处于委托状态。
2. 3 分钟后,一笔交易清空 Binance 14。 20:24:23,同一个地址调用 Binance 14,一笔交易把 167,464 枚 ETH(约 3.77 亿美元)和 63 种代币转进 0x5227…2f8c。Binance 14 的 ETH 余额从 20:22 的 167,445 枚变成 1 枚。到 21:44,这个地址共从 Binance 14 收到 18.20 亿 USDT。20:41,攻击者又通过 Binance 14 从 Hot Wallet 34 转走 8.23 亿 USDC。
3. 授权签名来自 Binance 14 自己。 EIP-7702 的授权必须由被委托钱包的私钥签名。我们恢复了那笔交易里全部 50 条授权的签名人,全部是 Binance 14,对应 50 个连续的 nonce(18914775–18914824)。这说明攻击者拿到了 Binance 14 的有效签名。
4. 稳定币大部分冻住了,ETH 没有。 Tether 21:01 起拉黑攻击者地址,CEO Paolo Ardoino 称冻结超过 15.67 亿 USDT;Circle 21:04 拉黑,CEO Jeremy Allaire 称冻结超过 8 亿 USDC;World Liberty 称冻结 2700 万 USD1,Ripple 称正在冻结 RLUSD。ETH、wBETH 和大部分其他代币没有发行方能冻结。
发生了什么:时间线
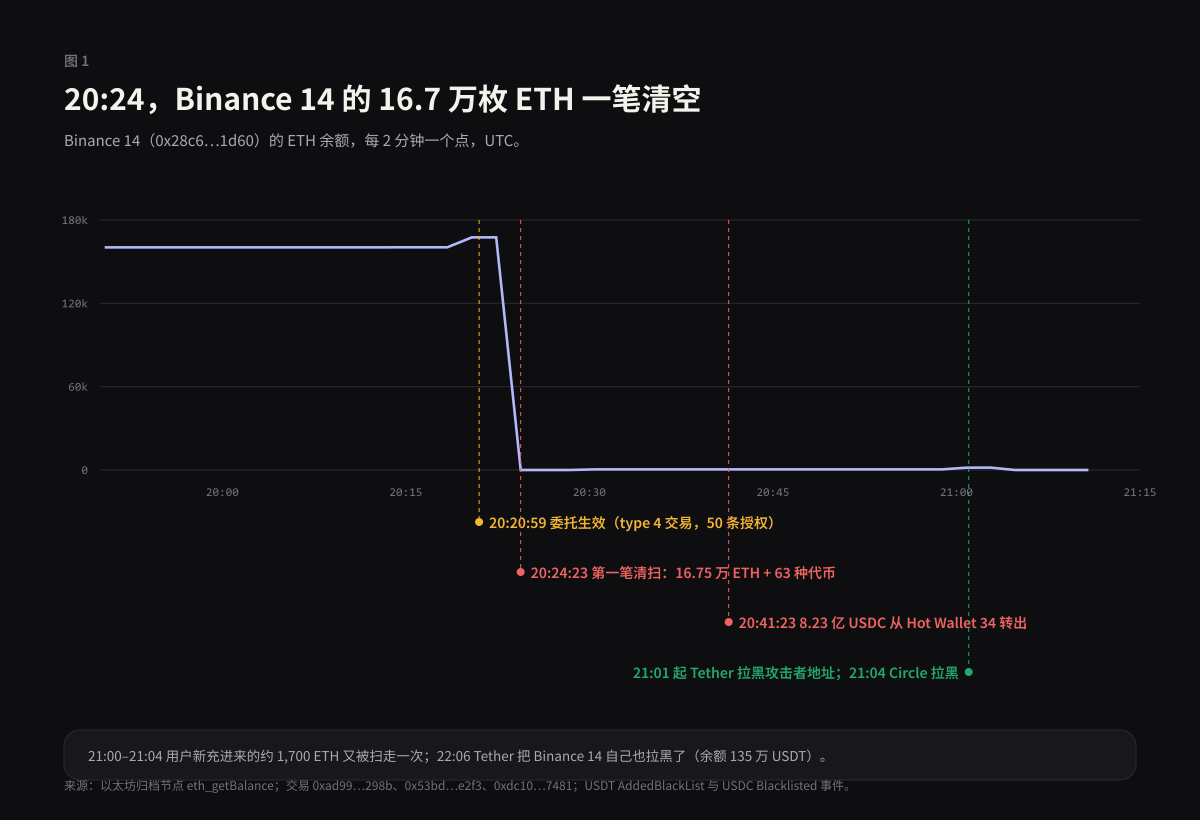
| 时间(UTC) | 事件 | 依据 |
|---|---|---|
| 事发前约 1 天 | 攻击者地址 0x7c86…5ca0 从 Tornado Cash 0.1 ETH 池分 3 次收到约 0.098 ETH |
Etherscan |
| 10 月 29 日 20:20:59 | 0x7c86 发出 EIP-7702 交易,50 条授权把 Binance 14 委托给 0x63e8…6fae |
交易 0xad99264d…298b,区块 26300753 |
| 20:24:23 | 第一笔清扫:167,464 ETH + 63 种代币(含 16.15 亿 USDT)转进 0x5227…2f8c |
交易 0x53bd38b8…e2f3 |
| 20:24–21:44 | 共 18.20 亿 USDT 从 Binance 14 转进 0x5227 |
USDT 转账事件 |
| 20:41:23 | 攻击者调用 Binance 14,8.23 亿 USDC 从 Hot Wallet 34(0xee7a…4055)转进 0x5227 |
交易 0xdc102dd8…7481 |
| 21:00–21:04 | 用户新充进 Binance 14 的约 1,700 ETH 又被扫走 | 余额变化 |
| 21:01–21:18 | Tether 连续拉黑 8 个地址,包括攻击者主地址 | USDT AddedBlackList 事件 |
| 21:04 | Circle 拉黑攻击者主地址(余额 8.23 亿 USDC) | USDC Blacklisted 事件 |
| 22:06 | Tether 把 Binance 14 自己也拉黑(余额 135 万 USDT) | USDT AddedBlackList 事件 |
| 夜间 | 币安在 X 发布公告:已知悉潜在安全问题,用户资金安全,正在调查;随后称提现服务将在安全问题彻底解决后恢复 | 币安官方 X |
攻击是怎么做到的
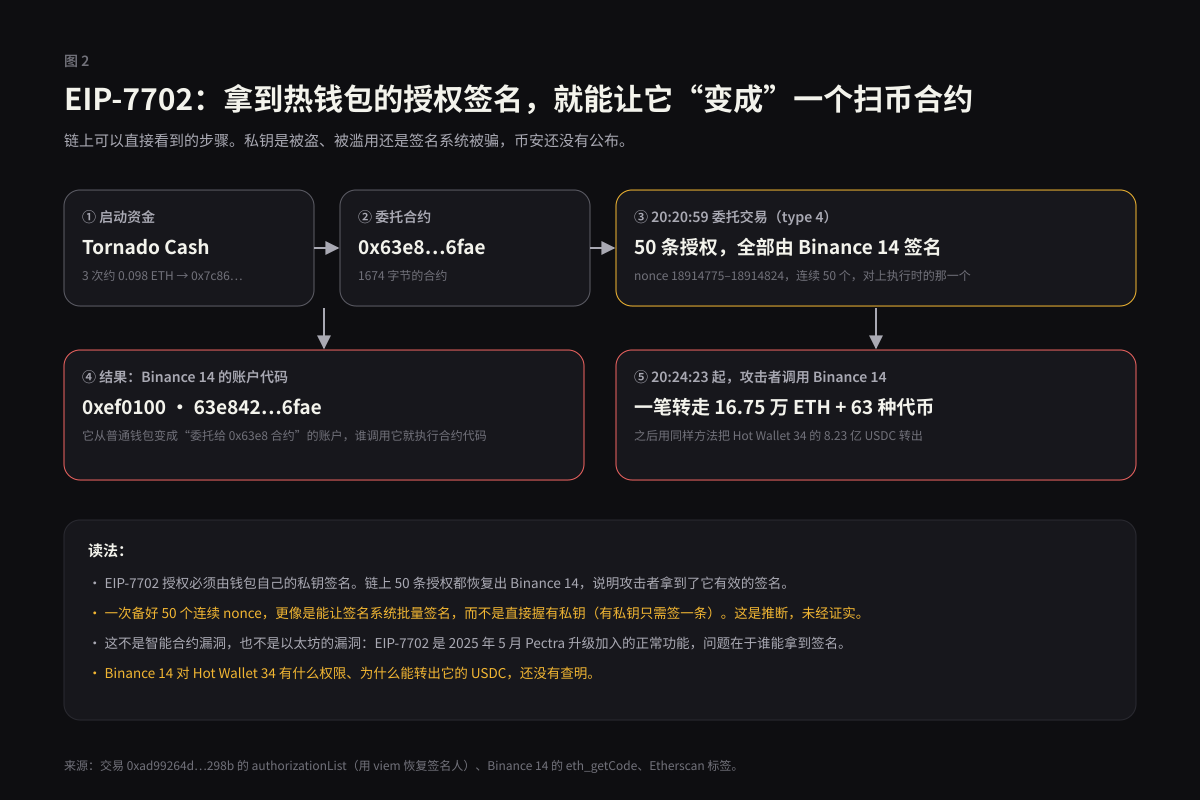
EIP-7702 是什么。 这是 2025 年 5 月以太坊 Pectra 升级加入的功能:一个普通钱包(EOA)可以签一条“授权”,把自己的账户代码临时委托给某个合约。委托之后,任何人调用这个钱包,执行的都是那个合约的代码。正常用途是让普通钱包支持批量交易、代付手续费等。
这次被怎么用。 攻击者先准备好扫币合约 0x63e8…6fae,再把 Binance 14 签出的授权打包进一笔 type 4 交易发出去。交易上链后,Binance 14 就成了“执行 0x63e8 代码的账户”。攻击者再调用它,合约代码就把钱包里的 ETH 和代币全部转给攻击者。整个过程不需要动用 Binance 14 原本的交易流程。
链上能证实的关键一点:签名来自 Binance 14。 EIP-7702 授权的签名人可以从签名里恢复出来。那笔交易里有 50 条授权,指向同一个委托合约,签名人全部是 Binance 14。所以这不是以太坊或某个智能合约的漏洞,攻击者拿到了 Binance 14 的有效授权签名。
为什么是 50 条。 每条授权都绑定钱包当时的 nonce(交易序号)。币安热钱包每分钟都在发提现交易,nonce 一直在涨,攻击者事先不知道交易上链时 nonce 会是多少。所以他准备了 18914775 到 18914824 共 50 个连续 nonce 的签名,保证其中一条能对上。
这里有一个值得注意的推断:如果攻击者直接握有 Binance 14 的私钥,只要在发交易前查一下 nonce、签一条就够了,不需要事先备 50 条。 一次拿到 50 个连续 nonce 的签名,更像是能让币安的签名系统批量出签:可能是签名服务被入侵、被诱导签名,或内部权限被滥用。这只是根据链上数据做的推断,币安尚未公布原因。
还没查明的一点: 8.23 亿 USDC 是从 Hot Wallet 34 转出的,但攻击者调用的是 Binance 14。Binance 14 对 Hot Wallet 34 有什么权限,我们还没查明。
被转走了什么、冻住了什么
攻击者主地址 0x5227…2f8c(Etherscan 标为 Binance Hot Wallet Exploiter 2)从 Binance 14 收到的主要资产(按 Etherscan 页面价格折算):
| 资产 | 数量 | 约合美元 | 能否冻结 |
|---|---|---|---|
| USDT | 18.20 亿 | 18.2 亿 | Tether 已拉黑主地址和下游地址 |
| USDC(来自 Hot Wallet 34) | 8.23 亿 | 8.23 亿 | Circle 已拉黑主地址 |
| ETH | 167,464 | 3.77 亿 | 不能 |
| wBETH | 29,934 | 7450 万 | 不能(币安自己的质押代币) |
| RLUSD | 6260 万 | 6250 万 | Ripple 称正在冻结 |
| XAUt | 11,372 | 4550 万 | 未见表态 |
| UNI、ENA、PEPE、LINK、AAVE 等 | — | 约 1.5 亿 | 不能 |
| USD1 | 2776 万 | 2770 万 | World Liberty 称已冻结 2700 万 |
主要几项合计约 34 亿美元。各方的冻结表态合计约 24 亿美元。链上目前能看到的是:被拉黑的地址里冻着约 13.8 亿 USDT 和 8.25 亿 USDC;攻击者还曾把 5 亿和 2 亿 USDT 转到两个下游地址,这两个地址在 21:01 被拉黑,但现在余额为 0,去向待查。Tether 公布的数字(15.67 亿)比链上可见的高,差额可能在我们还没查到的地址里。ETH 和大部分其他代币没有被冻结,按页面价格约 6–7 亿美元,和 CZ“损失可能比约 10 亿美元略高一点”的说法量级接近。
ETH 的去向(00:40 UTC 更新)。 我们从已核实的攻击者地址往下追了 6 层:
- 被转走的不只 Binance 14。20:24:47,Binance 16(
0xdfd5…)用自己的普通交易向攻击者主地址转出 28,005.6 ETH 和 5574 万 USDT;Binance 14 在 21:04 和 21:44 又各转出 1,699.9 和 369.8 ETH。攻击者主地址一共收到约 19.75 万 ETH。Binance 16 为什么会自己转账,链上看不出来,币安也还没有说明。 - 20:38:47,主地址把 195,460 ETH 一笔转进新地址
0x8532…43d4,这笔钱到现在一动没动。 - 冻结前,攻击者先把 5 亿和 2 亿 USDT 转到两个下游地址,经 Uniswap 等换成 ETH,其中
0xc887…286a现在握有约 12.2 万 ETH;RLUSD 方面,8854 万枚经三层转手到0xe702…958d,其中约 4750 万在冻结前被转出(1530 万直接进了 Uniswap V4),约 4054 万还留在该地址;这个地址随后向0x5440…c942转出 26,825 ETH。另有约 6000 万美元 USDT 存进了 Aave。 - 合计,攻击者一侧现在握有约 36 万 ETH,约 7.9 亿美元,分在 17 个地址,没有发行方能冻结。这比按被盗 ETH 算的 6–7 亿还多,因为一部分稳定币赶在冻结前被换成了 ETH。
这些数字由我们的追踪程序每 10 分钟重算一次,见本页顶部的“实时追踪”和资金关系图。另外,攻击者地址发出过多笔 0 金额和小额转账,收款地址和真实地址首尾相同,这是“地址投毒”,不是真实的资金去向。
当事方怎么说
- 币安(官方 X):已知悉潜在安全问题的报告,正在积极调查,用户资金完全安全;一旦核实将通过官方渠道更新;提醒用户谨防诈骗、不要相信非官方链接和索要账户信息的消息。之后又称正在进行安全检查,提现服务将在安全问题彻底解决后恢复。
- CZ(X):“看起来确实是币安被黑”;用户资金安全;“损失可能比那个(约 10 亿美元)略高一点,但会覆盖”。他同时说明自己已不管理 Binance.com。
- Tether:CEO Paolo Ardoino 称冻结超过 15.67 亿 USDT(CZ 早些时候引用的数字是约 9.71 亿)。
- Circle:CEO Jeremy Allaire 称与执法部门协调,冻结超过 8 亿 USDC。
- World Liberty(USD1):Zach Witkoff 称冻结 2700 万 USD1。
- Ripple:Jack McDonald 称正在冻结攻击者持有的 RLUSD。
- 提现状态:多家媒体报道部分网络已恢复、部分仍暂停,币安没有给出完整清单。以币安官方渠道为准。
普通用户现在该注意什么
- 以币安官方渠道为准,包括 App 内公告和官方 X。事件期间钓鱼最多:任何私信、群消息、“补偿领取”链接、要求你提供账户信息或助记词的,都不要理会。
- 提现暂停期间,不要相信“代提”“内部通道”之类的说法。
- 这次是交易所热钱包被攻击,不是以太坊或 EIP-7702 本身有漏洞。但 EIP-7702 让“签一条授权”的风险变大了:签了恶意授权,钱包就会被别人的合约接管。个人钱包遇到看不懂的签名请求,不要签。
本文只陈述事实和链上数据,不构成投资建议。
同一晚的其他安全消息
同一天还有两条安全消息在社交平台传播:Polymarket 用户报告前端可能被注入恶意交易;新加坡警方称 Ledger 在新加坡的供应链出现问题。目前没有证据显示它们和币安这次事件有关,这里只做提示。
更新记录
- 10 月 30 日 00:45 UTC:补充 ETH 去向(Binance 16 也转出、19.5 万 ETH 停在
0x8532…43d4、USDT 和部分 RLUSD 冻结前被转走、换成 ETH、攻击者一侧约 36 万 ETH);Binance 14 的委托已解除;Circle 拉黑 Binance 14 和 Hot Wallet 34;页面加上每 10 分钟自动更新的实时追踪和资金关系图。 - 10 月 30 日 00:30 UTC:首版。链上核实委托交易、50 条授权的签名人、Binance 14 余额变化、主要转出和 USDT / USDC 冻结事件;汇总币安、Tether、Circle、World Liberty、Ripple 的公开表态。
链上证据
- Binance 14:
0x28c6c06298d514db089934071355e5743bf21d60(当前账户代码0xef0100+63e842b054bd624a465454d533c33f573e9c6fae) - Hot Wallet 34:
0xee7ae85f2fe2239e27d9c1e23fffe168d63b4055 - 攻击发起地址:
0x7c8601d4645b93cea45f71e118a729332e6b5ca0(Etherscan:Binance Hot Wallet Exploiter) - 攻击者主地址:
0x5227f603c1ee34ce3c06efe6477003bdfccb2f8c(Etherscan:Binance Hot Wallet Exploiter 2) - 委托合约:
0x63e842b054bd624a465454d533c33f573e9c6fae - 委托交易:
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b - 第一笔清扫:
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3 - USDC 转出:
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
以上为基于公开数据的分析,不构成投资建议。事件仍在发展,数字以最新更新为准。